Copias externas
Separadas del equipo principal y revisadas.
Guía EASYDENT · Febrero 2026
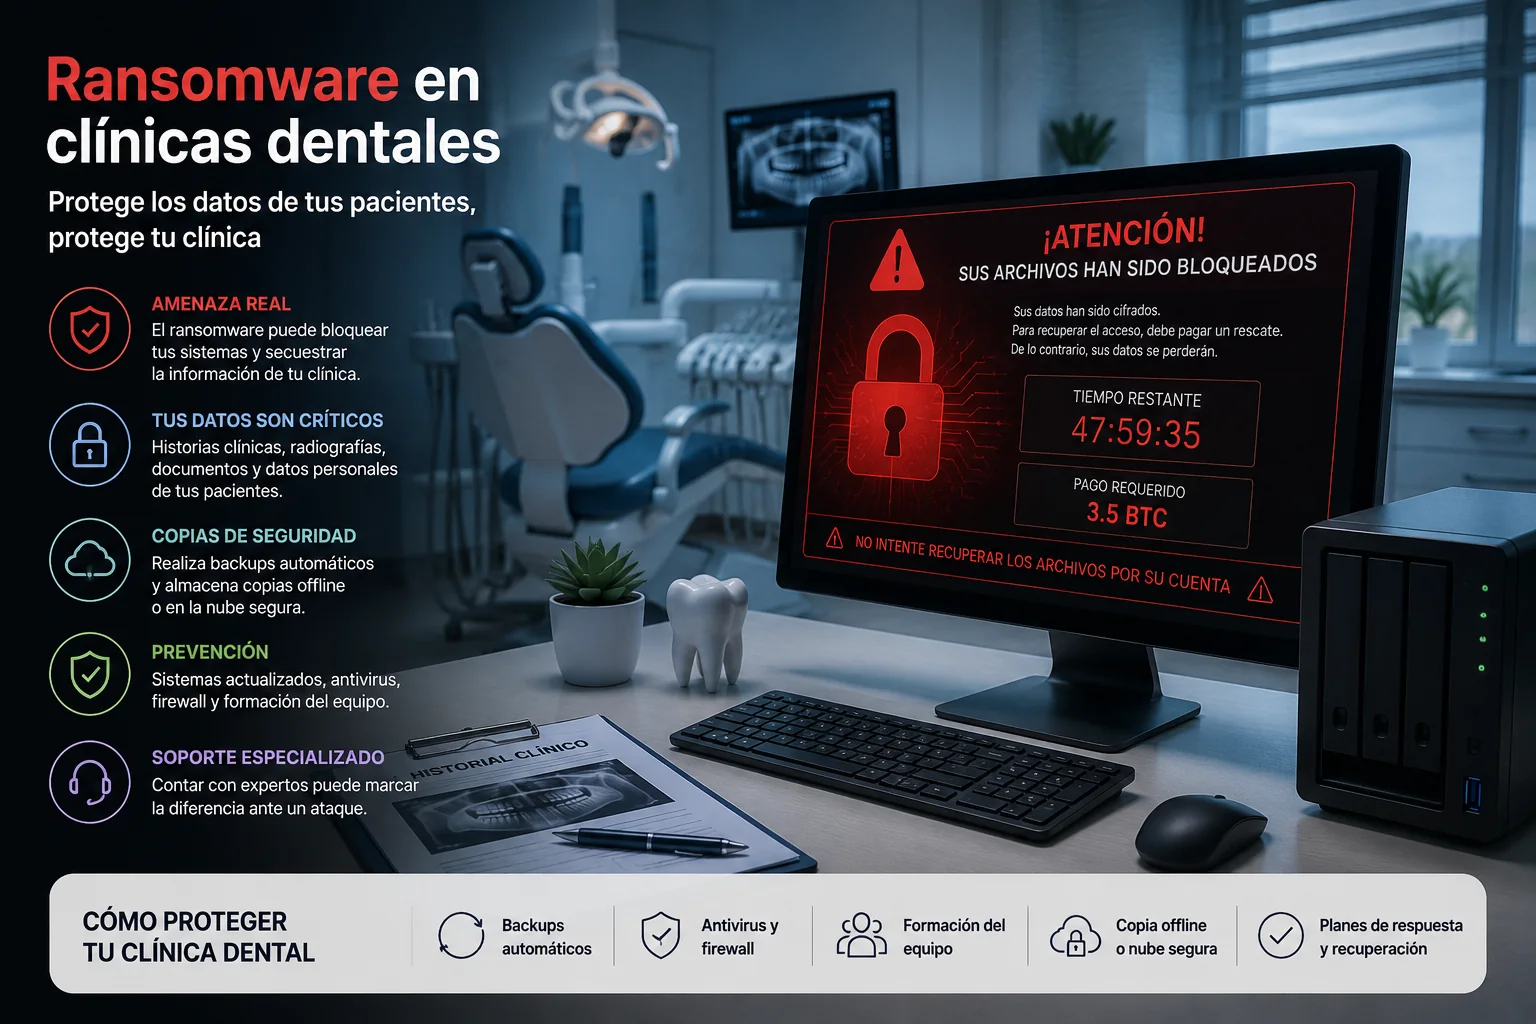
Una clínica dental depende cada vez más de sus sistemas informáticos: agenda, historial, radiografías, facturación, documentos y comunicaciones. Un ataque de ransomware puede bloquear todo ese entorno en cuestión de minutos.
Resumen
Separadas del equipo principal y revisadas.
Cada usuario con acceso a lo necesario.
Menos exposición a vulnerabilidades conocidas.
Criterio técnico cuando aparece una incidencia.
Contexto práctico
El ransomware cifra archivos y sistemas para impedir el acceso a la información. En una clínica dental, el impacto puede ser inmediato: no se consultan historiales, no se revisan radiografías y la agenda queda comprometida.
El problema no es solo técnico. También afecta a la atención al paciente, a la continuidad de negocio y a la confianza en la gestión de datos sanitarios.
Por eso la prevención debe tratarse como parte de la gestión diaria, no como un asunto secundario.
Guía práctica
Las copias de seguridad son una de las defensas más importantes. Pero no basta con tener una copia cualquiera: debe estar actualizada, separada del entorno principal y comprobada.
Si la copia está siempre conectada al mismo equipo o unidad compartida, puede quedar cifrada junto con los datos originales. La separación y la automatización son claves.
Las clínicas que trabajan con datos sanitarios necesitan una estrategia que contemple base de datos, documentos, radiografías y archivos vinculados al paciente.
Guía práctica
Los datos de salud tienen una protección especial. Un incidente de seguridad puede obligar a revisar accesos, comunicar brechas y demostrar medidas razonables de prevención.
Esto no significa complicar el trabajo diario, sino aplicar medidas sensatas: permisos por usuario, contraseñas robustas, actualizaciones, copias externas y soporte técnico con criterio.
EASYDENT ayuda a ordenar procesos y puede acompañar a la clínica en decisiones técnicas relacionadas con datos, copias y continuidad.
Guía práctica
Mantener equipos actualizados, limitar permisos, evitar descargas dudosas y formar al personal reduce muchos riesgos. La mayoría de incidentes empiezan por acciones aparentemente pequeñas.
También conviene revisar el acceso remoto y las contraseñas. Las conexiones deben estar controladas, no abiertas de cualquier manera.
La seguridad perfecta no existe, pero una clínica bien preparada puede reducir impacto y recuperarse mejor.